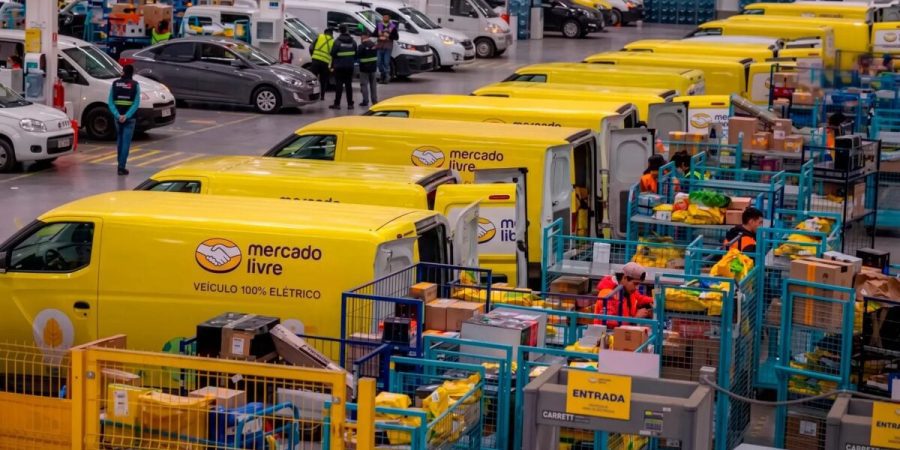
Uma campanha que usa indevidamente o nome Mercado Livre Coleta direciona usuários de Android a baixar um APK fora das lojas oficiais. Segundo informações divulgadas na segunda-feira (14), o arquivo solicita permissões sensíveis que podem ampliar o acesso ao aparelho.
O Mercado Livre afirmou que não possui aplicativo nem site exclusivos para o serviço de coleta, usado por vendedores da plataforma. A empresa também informou ter acionado equipes para analisar o conteúdo e pedir a derrubada da URL maliciosa.
A ESET Brasil descreveu que, após a instalação, o aplicativo solicita acesso a uma VPN externa e permissões para gravação de tela, captura do que é digitado e câmera. A combinação desses acessos pode expor senhas, cartões, códigos de autenticação recebidos por SMS e atividades realizadas no celular.
Serviço não tem aplicativo próprio
O Mercado Livre Coleta é um serviço logístico voltado a vendedores: a retirada dos produtos é feita no endereço do lojista para posterior entrega aos compradores. Por isso, uma página que ofereça download de aplicativo próprio em nome do serviço deve ser tratada como sinal de alerta.
O arquivo oferecido era um APK, formato usado para instalar aplicativos em aparelhos Android. O Google Play Protect verifica aplicativos e dispositivos em busca de comportamento potencialmente nocivo, mas esse recurso não substitui a cautela com links externos nem significa bloqueio obrigatório da instalação.
Pedidos de acesso a VPN, acessibilidade, gravação de tela, câmera ou captura do que é digitado merecem atenção quando surgem após a instalação de um aplicativo desconhecido. A recomendação é interromper a instalação antes de conceder qualquer autorização.
O que fazer após instalar um aplicativo suspeito
Quem instalou um aplicativo suspeito deve ativar o modo avião, desligar o Wi-Fi e a rede móvel, revisar as permissões concedidas e tentar remover o app. Se a desinstalação não for possível, a restauração para as configurações de fábrica pode ser considerada, mas o procedimento apaga os dados armazenados no celular e exige backup disponível.
Também é indicado alterar, por outro dispositivo confiável, as senhas de contas bancárias, e-mail e redes sociais, além de ativar a autenticação em duas etapas. Havendo movimentação bancária ou PIX não reconhecido, o usuário deve procurar a instituição financeira imediatamente e guardar os protocolos do atendimento.
Para evitar o golpe, a orientação é não instalar APKs recebidos por links, mensagens, anúncios ou sites não verificados, conferir se o endereço corresponde ao domínio oficial da empresa e priorizar a Google Play e a App Store para baixar aplicativos.
Ler com calma mais tarde?
Guarde esta reportagem na sua Área do Leitor do PIRANOT.
Pausa pra jogargrátis, sem cadastro
Você também pode se interessar
Ver mais notícias

Deixe uma Resposta